Invasão no sistema da Defesa Civil dispara alerta falso com termo misantropia
Falha de segurança mobiliza autoridades nacionais
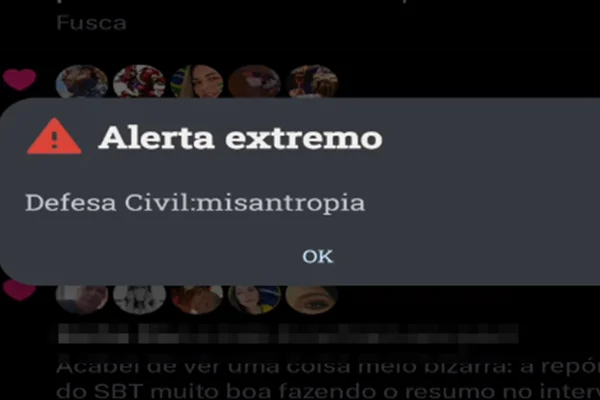
A madrugada do último sábado (20/6) foi marcada por um incidente cibernético que gerou apreensão em diversas regiões do Brasil. O sistema de Defesa Civil, ferramenta essencial para a comunicação de riscos e desastres naturais, foi alvo de uma invasão que resultou no disparo de um alerta falso de nível extremo para milhares de usuários de telefonia móvel em capitais como São Paulo, Rio de Janeiro, Belo Horizonte, Curitiba, Brasília, Salvador e Campo Grande.
Diferente das notificações habituais, que informam sobre condições meteorológicas adversas ou riscos geológicos, o aviso trazia a palavra misantropia. O termo, que designa a aversão ou o ódio generalizado à humanidade, causou estranheza e pânico entre os cidadãos que foram despertados pelo som estridente do alerta, capaz de ignorar configurações de modo silencioso nos aparelhos.
Relatos de usuários e repercussão nas redes
O episódio rapidamente se tornou um dos assuntos mais comentados nas redes sociais, onde usuários compartilharam capturas de tela do erro. No Rio de Janeiro, a situação ganhou contornos ainda mais inusitados, com relatos de mensagens que continham xingamentos e erros de digitação, evidenciando o uso indevido da plataforma por terceiros não autorizados.
A natureza da mensagem, desprovida de qualquer caráter informativo ou de utilidade pública, reforçou a tese de que o sistema de segurança nacional foi comprometido por hackers. A invasão expôs uma vulnerabilidade crítica em um canal de comunicação que deveria ser inviolável, levantando debates sobre a cibersegurança de órgãos governamentais.
Medidas de contenção e investigação da Polícia Federal
Diante da gravidade do ocorrido, o Ministério da Integração e do Desenvolvimento Regional (MIDR) agiu prontamente. A plataforma responsável pelos disparos do Defesa Civil Alerta foi retirada do ar às 1h30 da manhã, visando interromper a propagação das mensagens falsas e proteger o sistema contra novas intrusões.
A Secretaria Nacional de Proteção e Defesa Civil (SEDEC) confirmou, por meio de nota oficial, que o envio do alerta foi ordenado de forma remota por um agente sem autorização. O órgão determinou que o sistema permanecerá inoperante até que uma auditoria completa seja realizada e as falhas de segurança sejam corrigidas. A Polícia Federal foi acionada para conduzir as investigações e identificar os responsáveis pelo ataque cibernético.
Compromisso com a informação
O incidente reforça a importância de manter-se atento a fontes oficiais e verificar a procedência de alertas recebidos em situações atípicas. O Giro da Fofoca segue acompanhando os desdobramentos desta investigação e os próximos passos das autoridades para restabelecer a normalidade do serviço. Continue conectado ao nosso portal para atualizações sobre este e outros temas de relevância nacional, sempre com o compromisso de levar a você uma informação clara, checada e contextualizada.
 20

 2.53k
 36554

Publicar comentário